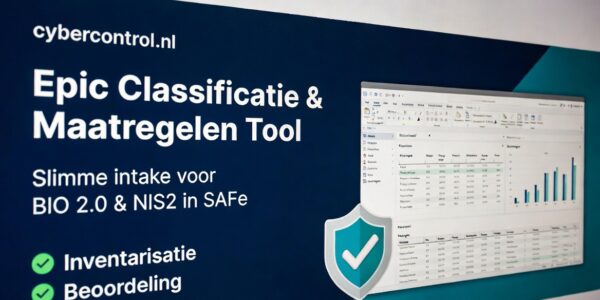
Epic Classificatie & Maatregelen Tool: proportionele maatregelen in een SAFe ontwikkelingstraject
Inleiding In veel organisaties die met SAFe werken, blijft de intake van Epics een grijs gebied. Hoe bepaal je snel of een Epic klein, middel of groot is? En welke security- en privacy-maatregelen zijn dan eigenlijk verplicht? Om hier structuur…
Het is Code Rood voor cybersecurity
Inlieiding We staan aan de vooravond van een breuklijn in de geschiedenis van informatiebeveiliging. Hoe de factor tijd ons dwingt tot een radicaal andere manier van denken hoe om te gaan met cybersecurity. Dit artikel is een ongemakkelijk signaal vanuit…

Is de CIA triad alleen voldoende voor Cybersecurity ?
Cybersecurity of het minder trendy klinkende informatiebeveiliging is een hot topic tegenwoordig in bedrijven, organisaties en instellingen. Velen daarvan voldoen aan een ISO27001, een zorgsector aan de NEN7510 en de overheid heeft haar eigen norm, de BIO. Echter de kern…

Cybersecurity Bewustwording in de Digital Age: de essentiële rol van medewerkers bij het verhogen van de cyberweerbaarheid van een organisatie
In het digitale tijdperk waarin we leven, wordt cybersecurity steeds belangrijker en kun je er niet meer omheen. Vooral grote organisaties zijn bijzonder kwetsbaar voor cyberaanvallen vanwege hun omvang, gevoelige gegevens en complexe IT-infrastructuur en grote aantallen applicaties waaronder legacy en nieuwe applicaties. Daarom…